データ基準:2026年11月9日14:15:00 JST。Web v98と第26版は同じデータ・グラフ。NVD取得2026-11-09T05:29:57.864Z〜2026-11-09T05:33:05.453Z(UTC)。
高深刻度CVE一覧
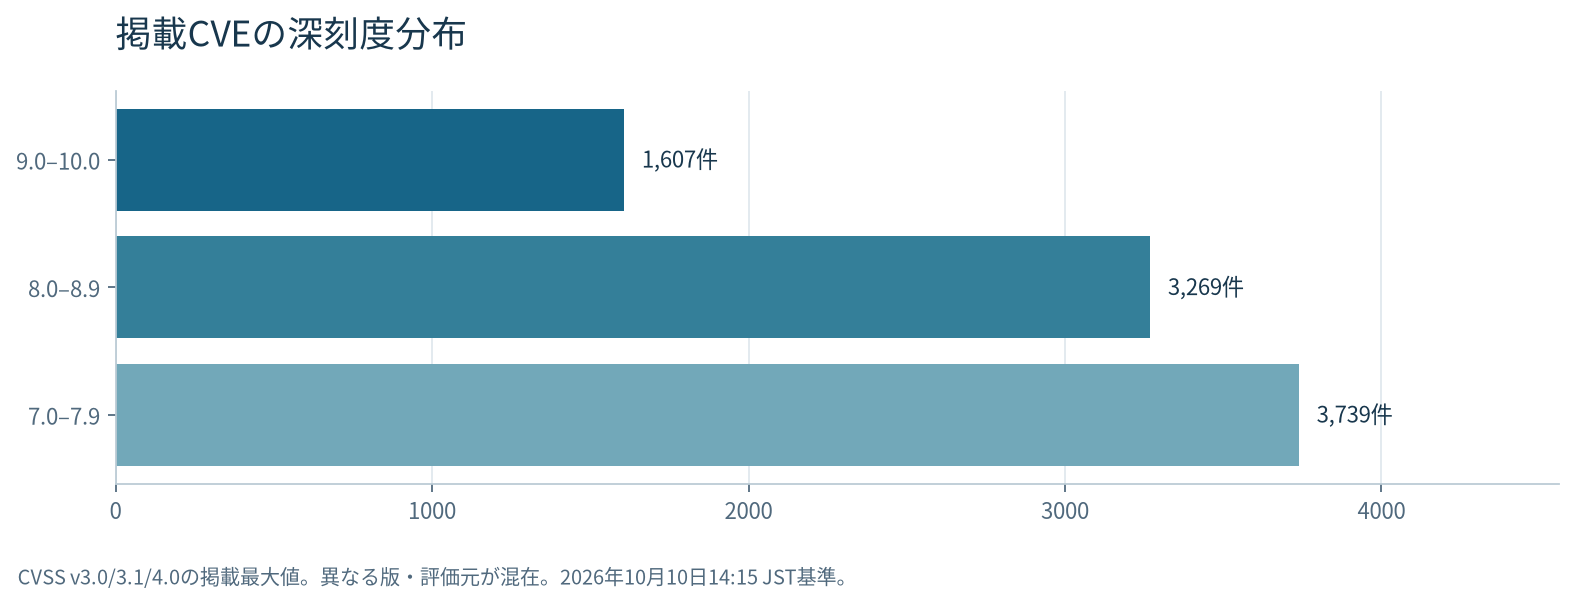
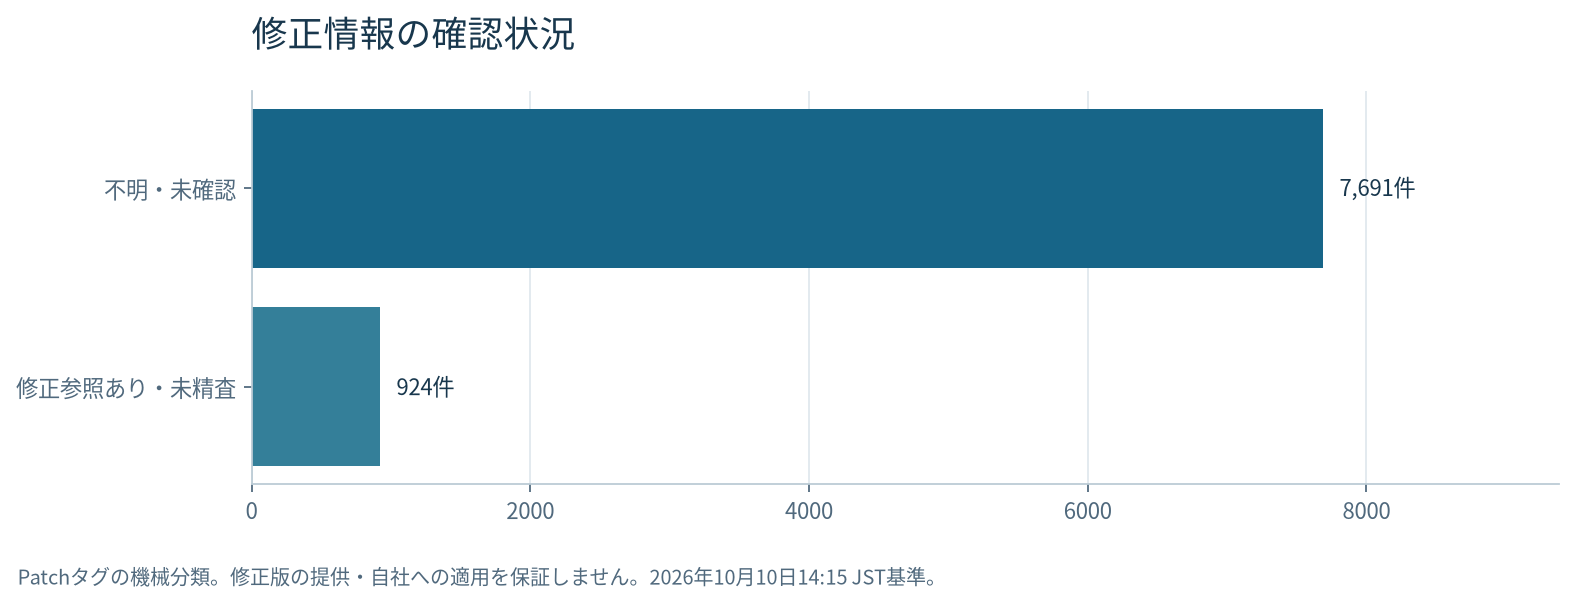
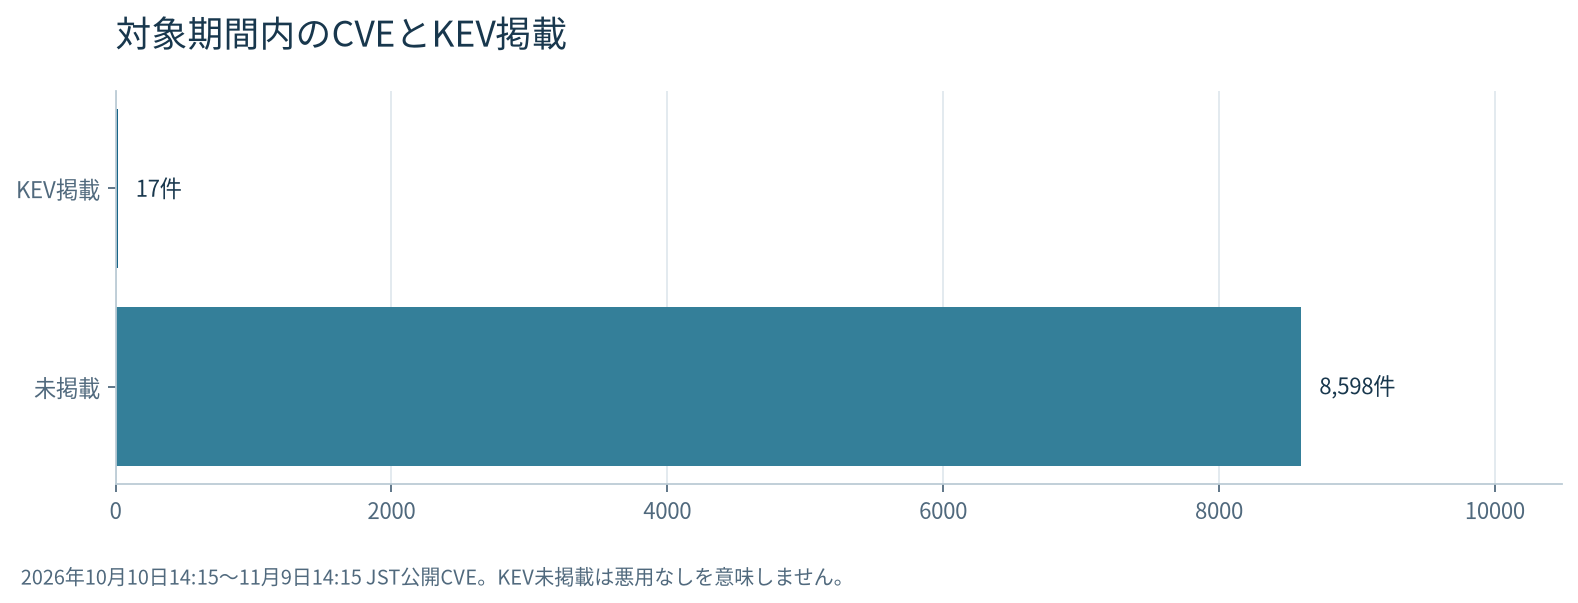
8,615件を検索できます。CVSS 9.0以上 1,607件/対象内のKEV掲載 17件。当サイトの脆弱性件数ではありません。
CVE一覧・検索・CSV保存を開くグラフで見る収録データ
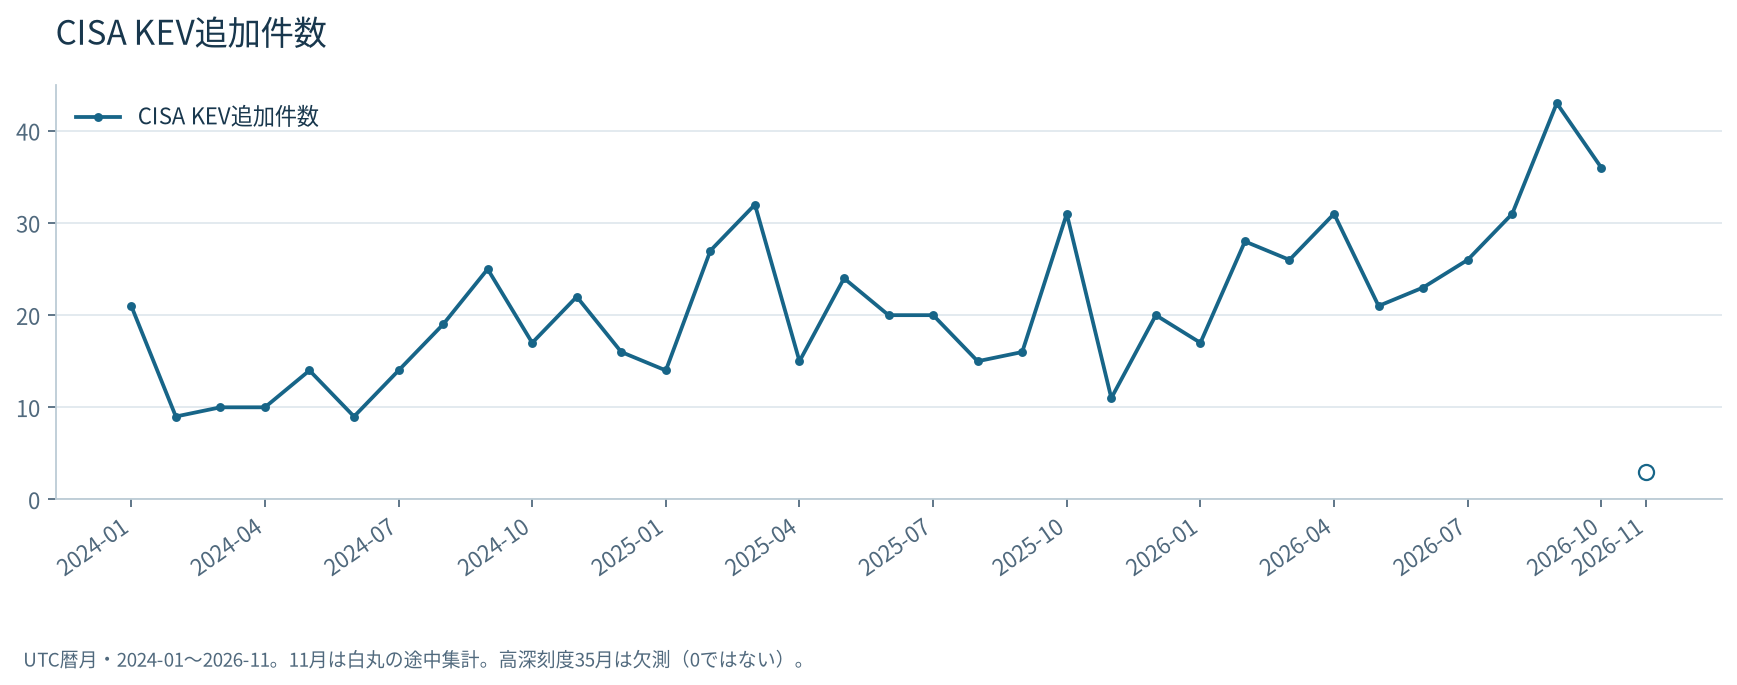
KEV追加件数の長期推移
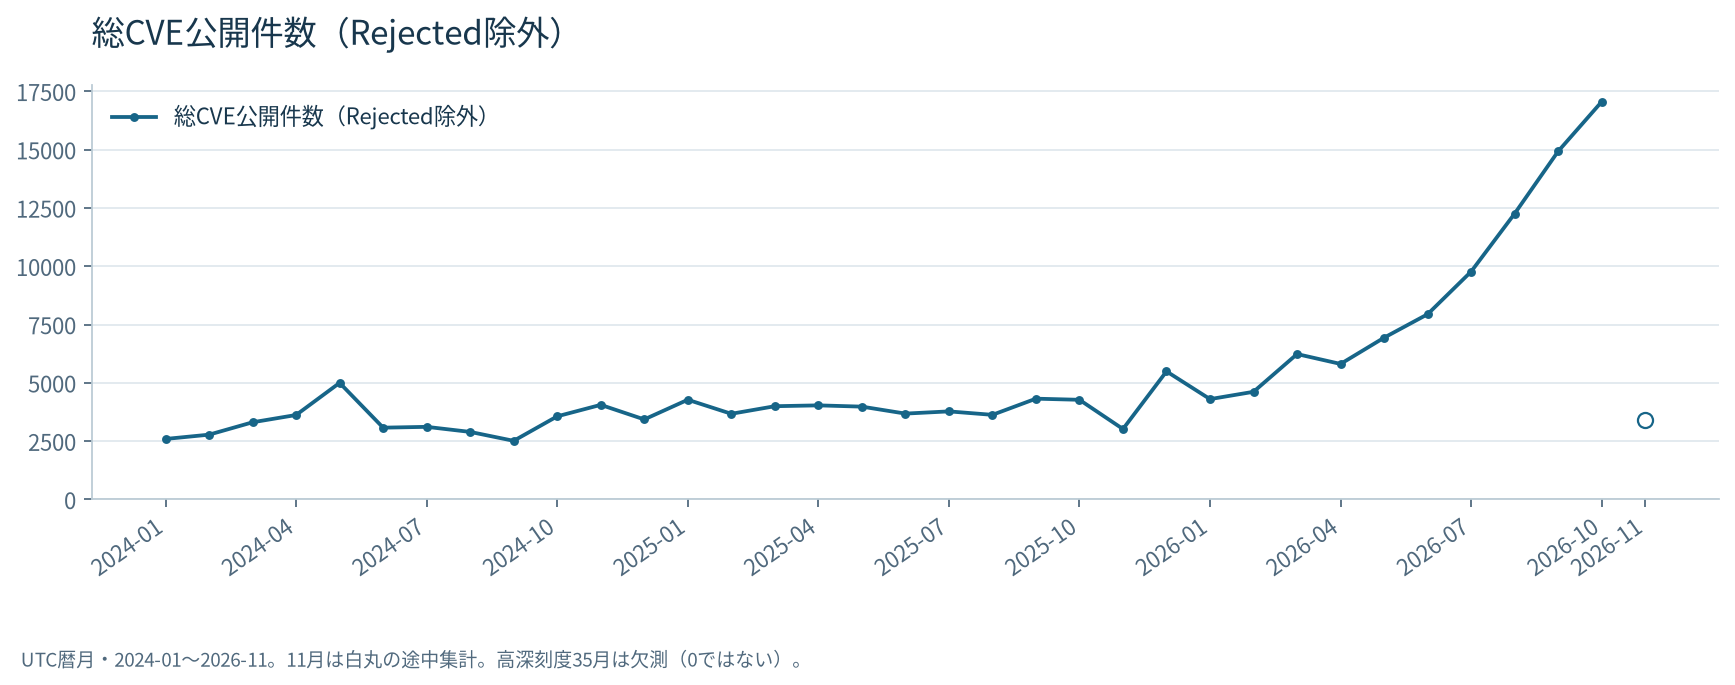
CVE公開件数の長期推移
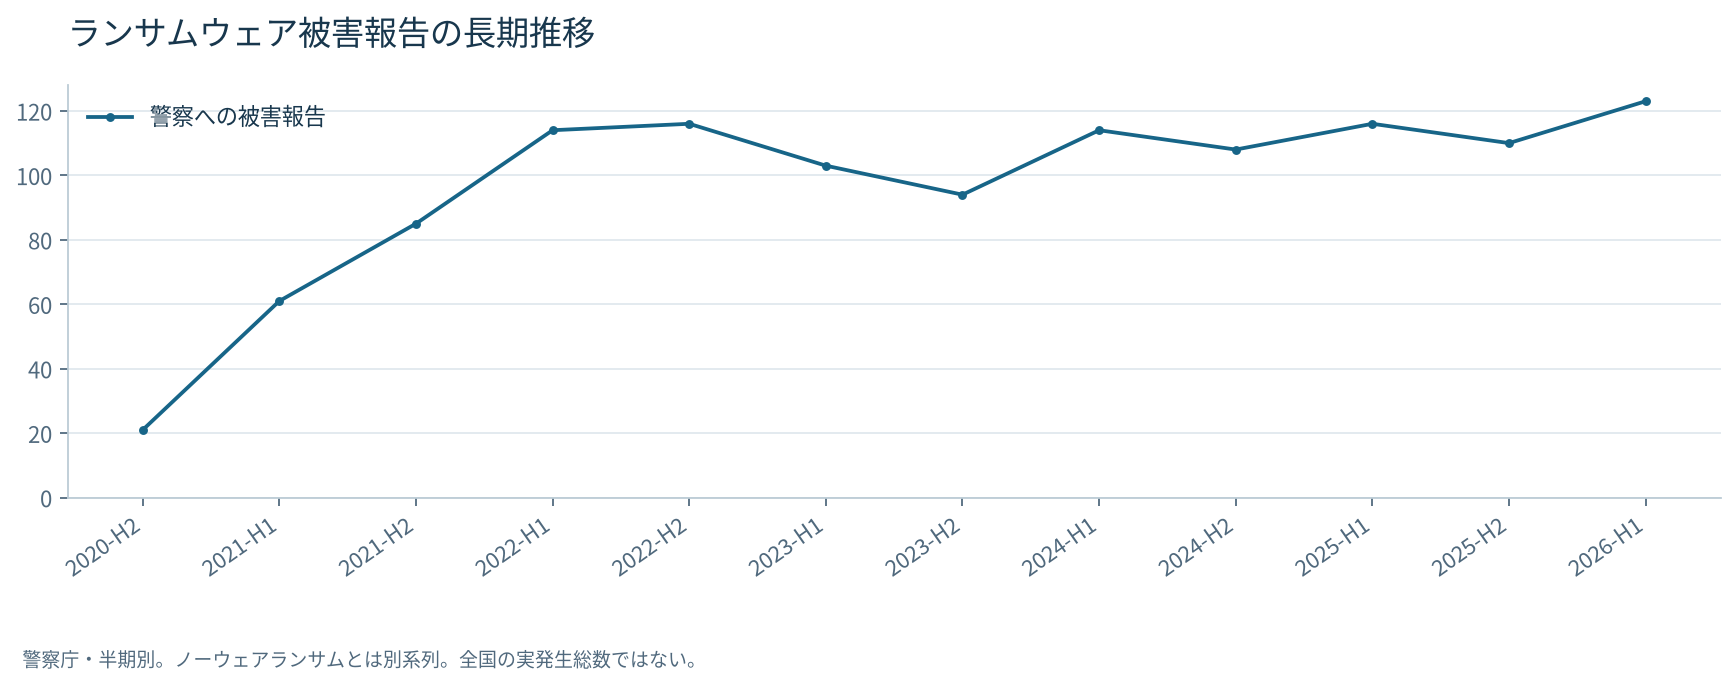
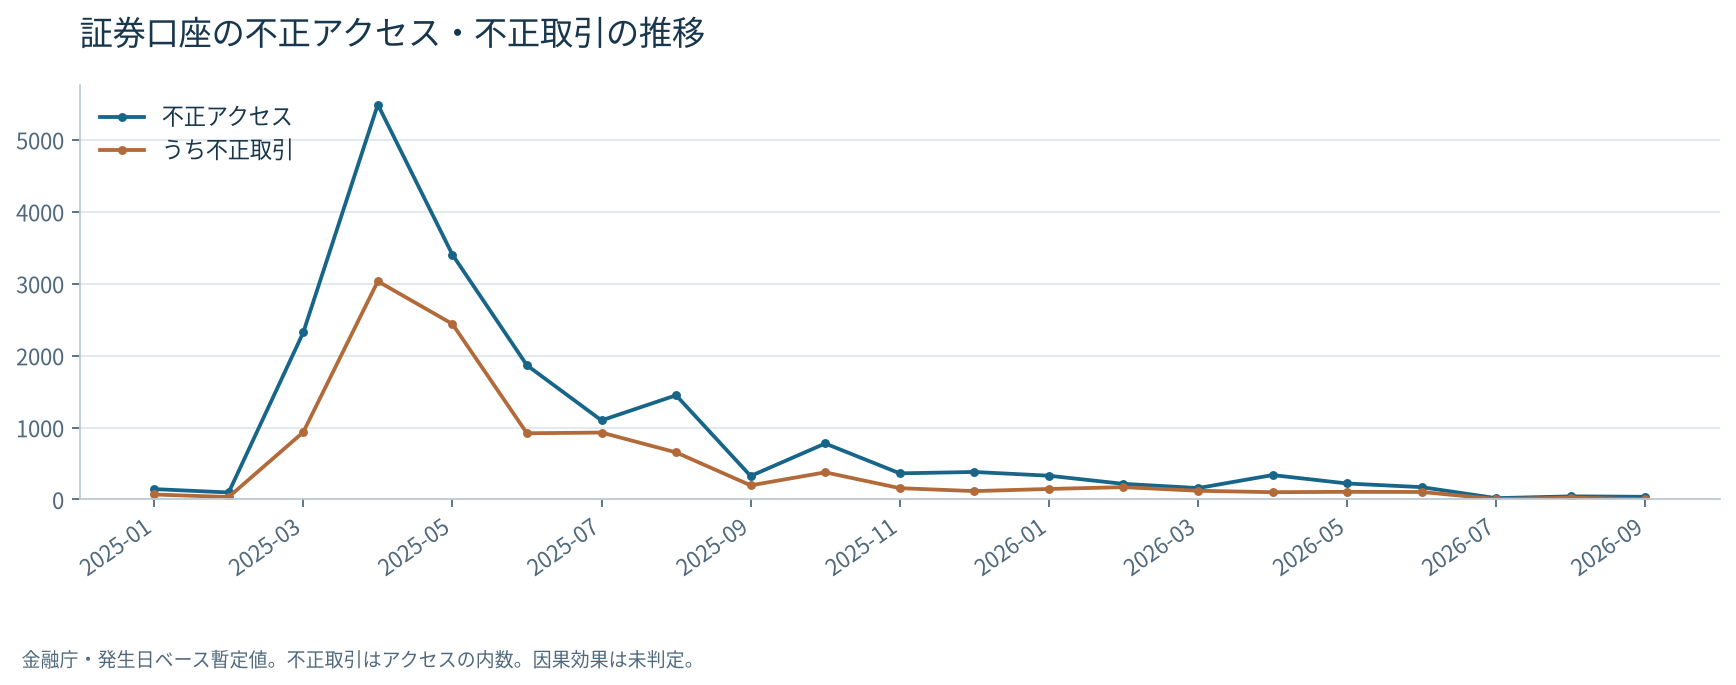
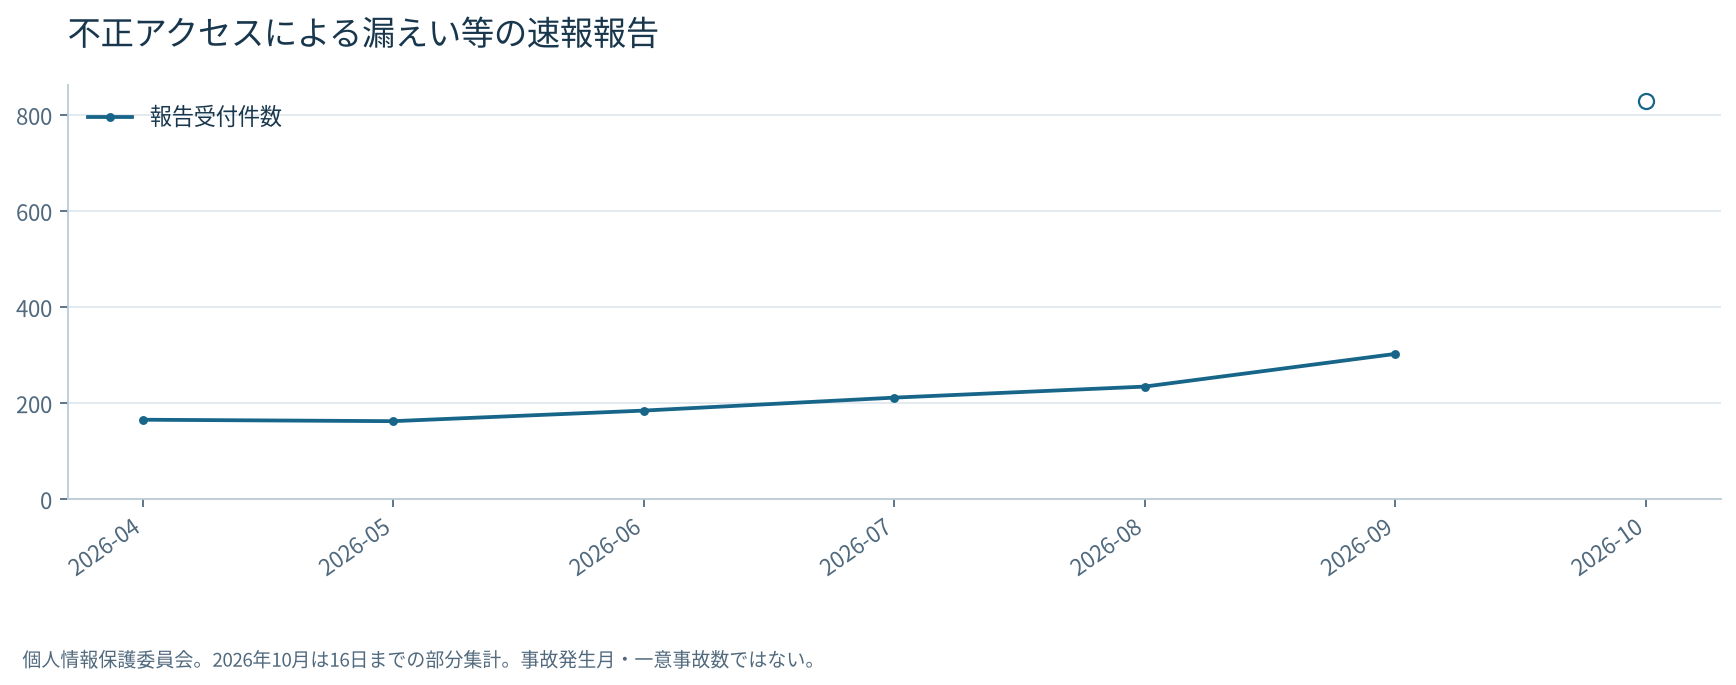
インシデント統計の推移
報告件数・不正アクセス・不正取引は別の指標です。単純合算しません。
詳細資料
サイト診断ツール
公開ページの応答ヘッダーとHTMLの痕跡を点検します。外から見える範囲の診断であり、内部設定や侵害の有無を保証するものではありません。
サイト診断ツールを開く →AI事故・漏洩・ハッキング特設
AIに関連する事故・情報漏洩・攻撃の動向は、独立した特設で確認できます。
AI事故・漏洩・ハッキング特設を開く →AIを恐れる議論から、被害を減らす議論へ
攻撃者と防御を区別し、被害を減らした対策の事例から、条件付きで学ぼう。
なぜ騒がれるか
現実に深刻な被害があること、被害の公表が増え、早まっていること、攻撃者がAIを使う事例が現れたこと。これらが重なって見えても、一つが原因とは限りません。AI利用と被害の根本原因は分けて評価し、公表や発見の増加をそのまま悪化と断定しないことが大切です。
「気をつけて」で済ませず、
安全な初期設定を広げる
注意喚起だけに頼らず、認証・更新・復旧の手段をサービス側で使いやすく整える。利用者の見分けの負担も減らす。
減った事例を、
条件付きで共有する
被害を減らせた事例は、対象・期間・対策の条件とともに学ぶ。添付資料が挙げる証券口座の不正取引件数の減少も、AIやパスキー単独の成果とは断定しない。
物差しを、被害と回復へ変える
実損失・業務停止・復旧までの時間を重視する。公表や発見の増加を、そのまま悪化と評価しない。
危険を小さく語る必要はない。対処できる力まで小さく語らないことだ。
AIを犯人にするより、攻撃を成功させてしまう条件を減らそう。